DebugBear确认DNS劫持事件后服务恢复
发布日期:2026/11/10
作者:易营宝安全合规团队
浏览量:
DebugBear确认DNS劫持事件后服务恢复,其监控脚本此前曾被注入恶意JavaScript。第三方脚本风险可能影响使用该工具的网站,服务恢复也不代表所有网站均不受影响。了解事件重点、客户后续关注事项与脚本安全管理建议,帮助出海企业和建站方审视风险,完善网站安全应对流程。
立即咨询 : 4006552477
2026年11月9日,网站速度与核心网页指标监控工具DebugBear确认,在遭遇DNS劫持、监控脚本被注入恶意JavaScript的安全事件后,其服务已全面恢复。此前,DebugBear曾建议客户移除监控脚本,以防范相关风险。
这起事件的关注点在于,监控脚本通常需要嵌入客户网站运行。一旦第三方脚本遭到恶意篡改,风险可能从工具服务本身延伸至使用该脚本的网站。服务恢复说明工具已恢复运行,但事件对具体网站的影响仍需结合各自使用情况评估。
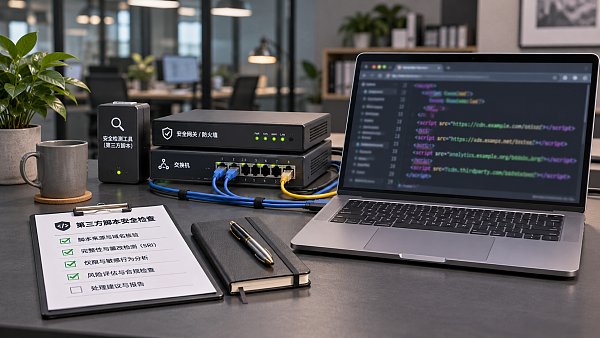
对于使用DebugBear的出海企业和建站方,接下来需要关注服务方发布的事件说明和客户处理指引,并梳理网站中是否使用了相关脚本及此前采取的处置措施。后续还可留意服务方对受影响范围和安全处置情况的进一步说明。
此次事件也提示网站运营方,在引入第三方SaaS监控工具时,应将脚本安全纳入审查范围,并明确出现安全事件时的停用和恢复流程。
相关文章
相关产品
 易营宝SaaS智能建站营销系统易营宝SaaS智能建站营销系统,AI驱动零代码建站,10分钟快速搭建多语言外贸独立站,全球服务器加速,AI智能SEO优化,助力企业高效连接全球市场。技术与操作的完美融合,让外贸建站简单到极致
 AI+SEO双引擎系统优化服务易营宝AI+SEO双引擎优化系统,通过AI智能关键词挖掘、内容生成与全方位技术优化,助力外贸企业获取高质量自然流量,显著提升搜索排名与转化率。
 AI+SEM广告智投营销系统AI+SEM驱动智能创投,全链路赋能精准广告营销。系统自动生成周/月报,AI推荐关键词与投放国家,实时监测核心指标并智能预警,一键启动高转化投放方案,助力快速获客并提升ROI。
 AI+SNS社媒全智达营销系统易营宝AI+SNS社媒全智达营销系统-社媒时代的精准社交捕获,支持Facebook、LinkedIn等主流平台一键同步内容,AI智能改写贴文提升适配度,24/7智能客服与用户画像分析,助力企业高效拓展全球市场。
 AI+SEM 广告营销解决方案AI+SEM广告营销解决方案,利用AI智能技术深度赋能SEM广告投放。通过AI智能生成周报/月报,多维度呈现账户数据,全面掌握广告投放成效与趋势。AI精准推荐关键词与投放国家,智能生成高转化广告语,一键启动高效投放方案,助力企业快速获客。同时,系统实时监测核心指标,智能识别波动异常并及时预警,保障广告效果稳定高回报。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 域名服务易营宝提供专业域名服务,包括智能查询、一站式注册、品牌保护及全周期管理,助力企业打造数字化品牌形象。
 易营宝B2C跨境商城、独立站易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。